Entre enero y el 15 de octubre de este año, la Agencia Nacional de Ciberseguridad (ANCI) recibió 566 reportes de incidentes de efecto significativo, un 166% más que los 213 que registró durante todo 2025.
Así lo detalla un oficio que la División Jurídica de la agencia emitió el 23 de octubre en respuesta a una solicitud de transparencia, y al que tuvo acceso la Unidad de Investigación de Bío Bío.
Casi 50 de esos incidentes afectaron a prestadores de salud y 17 a empresas de transmisión eléctrica, un sector que el año pasado sólo había reportado dos. Casi uno de cada tres incidentes afectó a un organismo del Estado, que sigue encabezando la lista, aunque el mayor salto lo dieron los prestadores de servicios digitales, cuyos incidentes se multiplicaron por siete.
Trama hacker: el oficio secreto de la ANCI que alerta de ciberataque en curso a instituciones de salud
Lunes 11 Mayo, 2026 | 15:26
LA OBLIGACIÓN DE REPORTAR
La ANCI comenzó a recibir los reportes el 1 de marzo de 2025, cuando entró en vigencia la obligación que la Ley Marco de Ciberseguridad impone a todas las instituciones públicas y privadas que prestan servicios esenciales: energía, agua, telecomunicaciones, transporte, banca, salud y los propios organismos de la Administración del Estado, entre otros.
No todo ataque debe informarse. La ley exige reportar los ciberataques e incidentes de efecto significativo, es decir, aquellos capaces de interrumpir un servicio esencial, afectar la salud o integridad física de las personas o comprometer sistemas que contienen datos personales. Las instituciones deben enviar una alerta temprana dentro de tres horas, una actualización en 72 horas y un informe final en un plazo de 15 días.
Además, la agencia califica como operadores de importancia vital (OIV) a las instituciones que deben cumplir deberes reforzados, como planes de continuidad y sistemas de gestión de seguridad. En julio de este año aprobó la nómina definitiva de la segunda etapa de ese proceso, con lo que el listado llegó a 1.154 instituciones.
Como la obligación comenzó a regir recién en marzo, el total de 2025 corresponde a sólo diez meses. Por mes, el promedio pasó de unos 21 incidentes a cerca de 60, un alza de 180%, y el ritmo siguió acelerándose tras el primer semestre: entre julio y mediados de octubre se sumaron más de 240 reportes, cerca de 70 al mes.
El ritmo de los reportes también se aceleró en la segunda mitad del año. En el lanzamiento del Mes de la Ciberseguridad, el 1 de octubre, la ANCI informó 324 reportes durante el primer semestre, por lo que entre julio y mediados de octubre se sumaron más de 240, cerca de 70 al mes.
SIETE VECES MÁS
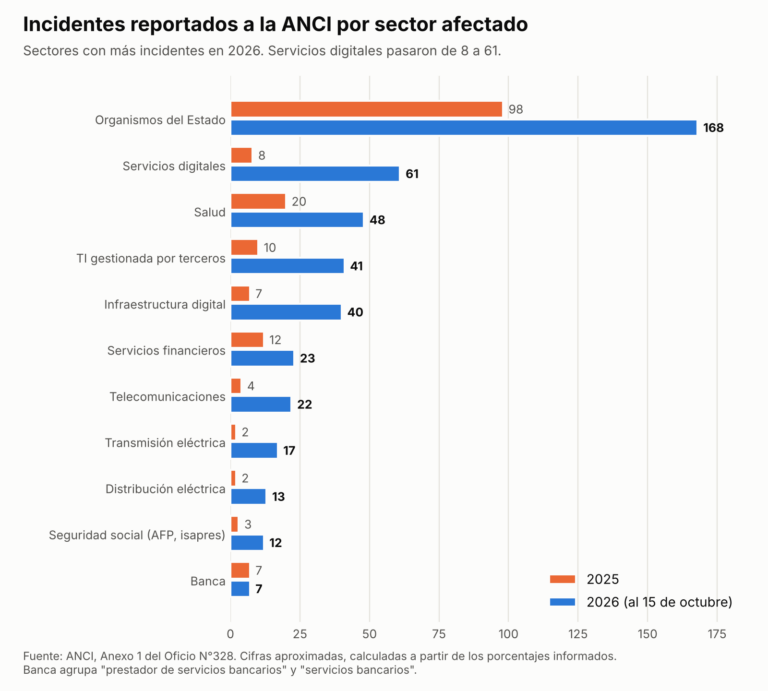
El oficio desglosa los incidentes según el sector afectado. En ambos años el primer lugar lo ocupa la categoría “Organismo de la Administración del Estado”, que pasó de cerca de 98 incidentes en 2025 a unos 168 en lo que va de 2026.
Su peso en el total, sin embargo, bajó del 46% al 29,7%, porque otros rubros crecieron más rápido. Los incidentes que afectaron a prestadores de servicios digitales pasaron de unos ocho a más de 60, mientras que los de infraestructura digital subieron de siete a cerca de 40 y los de servicios de tecnología “gestionados por terceros”, de diez a 41.
También aumentaron los casos en los prestadores institucionales de salud, de unos 20 a casi 50, y en transmisión eléctrica, que pasó de dos incidentes a 17. La banca, en cambio, se mantuvo en torno a siete reportes en ambos períodos.
En la tabla de 2026 aparecen además rubros que no figuraban el año anterior: el suministro de agua potable, el saneamiento de aguas servidas, el transporte marítimo y la producción de productos farmacéuticos. Los de agua y transporte corresponden a la segunda etapa de calificación de los OIV, que la ANCI inició en noviembre de 2025.

“UN GRAN TRATADOR DE INFORMACIÓN”
Para Cristóbal Luksic, director del área laboral y de nuevas tecnologías del estudio Mendoza Luksic Valencia, las cifras llaman la atención, aunque advierte que “falta mucha información para sacar alguna conclusión”. En su análisis, el alza puede responder a dos factores:
—Primero, la entrada en vigencia de la ley, la familiaridad que uno puede ir adquiriendo con una normativa en su puesta en marcha, pero también yo creo que puede verse vinculado a un entorno digital un poco más riesgoso —explicó—. Con la entrada de la inteligencia artificial se ha facilitado la implementación de mecanismos mucho más rápidos y ágiles para cometer un ciberataque.
Luksic atribuye la permanencia del Estado en el primer lugar a infraestructuras que “cuestan un poco más de ir adaptando”, pero también a que es “un gran tratador de información”, algo que quienes cometen estos ataques valoran especialmente. Recalcó además que el deber de prevenir, reportar y resolver los incidentes rige para todos los servicios esenciales, y no sólo para los OIV, a los que se les exige un cumplimiento “mucho más guiado”.
Fuentes familiarizadas con el tema comentan fuera de micrófono que el aumento se explica principalmente porque más instituciones comenzaron a reportar, y que lo leen más como una señal de cumplimiento que como un alza de los ataques. Añaden que, si bien la inteligencia artificial ha acelerado el hallazgo de vulnerabilidades, no hay evidencia de que el incremento de incidentes en Chile responda a ataques realizados con esa tecnología.
DINERO PÚBLICO
El 27 de agosto, OpenAI publicó una carta abierta firmada por más de un centenar de empresas, entre ellas Anthropic, Google, Microsoft y el banco BBVA, que advierte sobre una ola de ciberataques potenciados por inteligencia artificial. En ella, los firmantes piden a los gobiernos financiar la ciberdefensa y priorizar a los servicios esenciales con menos personal o recursos.
David Leal, director ejecutivo de la ONG Innovacien, dedicada a la formación en habilidades digitales, cuestiona que esa carga recaiga en los Estados:
—La pregunta es por qué, si hay laboratorios privados de inteligencia artificial, que además le cobran a sus clientes, los Estados tienen que, con dinero público, proveer de nueva infraestructura para poder defenderse de los ataques que posibilitan los modelos que esos mismos laboratorios crean —planteó.
A partir de sus conversaciones con empresas, Leal sostiene que estas se muestran mucho más preocupadas por la nueva Ley de Protección de Datos Personales que por la de ciberseguridad. “Con la ley de ciberseguridad a mí nunca me llegó un correo de un cliente pidiéndome esa actualización”, ejemplificó.
Esa norma, la Ley 21.719, debía comenzar a regir el 1 de diciembre de este año. El 28 de octubre, el Senado aprobó en primer trámite un proyecto que posterga su entrada en vigencia hasta el 15 de octubre de 2027. La iniciativa se encuentra ahora en segundo trámite en la Cámara de Diputadas y Diputados, que deberá definir si ratifica la nueva fecha.
The post Servicios esenciales bajo ciberataque: «incidentes significativos» crecieron 166% este 2026 appeared first on BioBioChile.